

lunes, 9 de noviembre de 2026
Francia acusa a Irán del ciberataque contra los sistemas de refrigeración de cientos de supermercados
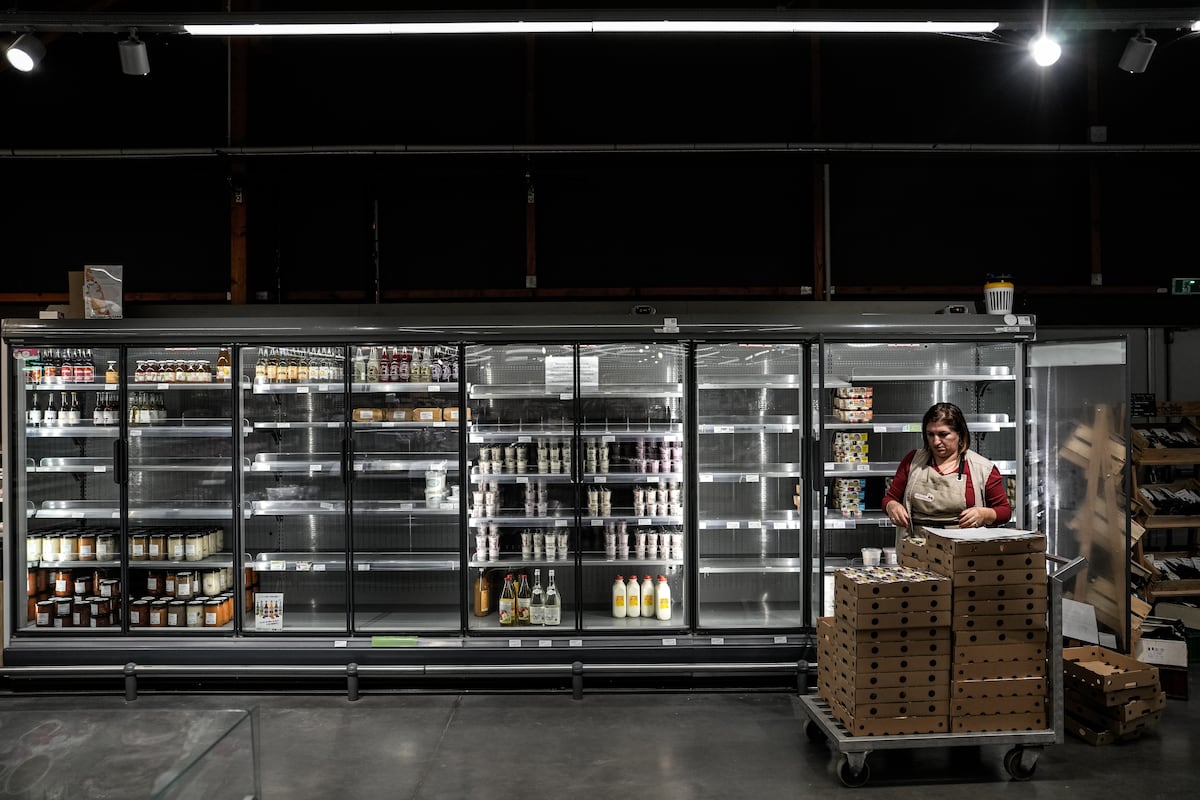
Los servicios secretos y la fiscalía apuntan a los Guardianes de la Revolución de los ataques que provocaron millones de euros en pérdidas en algunas de las principales cadenas de distribución francesas
Las autoridades francesas han señalado este lunes a Irán como presunto responsable de un ciberataque que afectó, durante la noche del 11 al 12 de octubre, a los sistemas de refrigeración de másd e 700 supermercados en Francia y causó decenas de millones de euros en pérdidas. Los ataques se reprodujeron también en otros países europeos y más adelante, aunque no esté por ahora confirmada la relación, se repitieron en centros de almacenaje de sangre para transfusiones.
Los servicios franceses atribuyen ahora la operación al régimen de los ayatolás. Concretamente, el ataque procedería del centro cibernético del Cuerpo de Guardianes de la Revolución Islámica, organismo militar de la República Islámica de Irán. La sección J3 de la Fiscalía de París, especializada en la lucha contra la ciberdelincuencia, ha iniciado las investigaciones para esclarecer los hechos y determinar las responsabilidades.
El ministro de Asuntos Exteriores, Jean-Noël Barrot, anunció que se adoptarían “sanciones a escala europea” contra los responsables de este ciberataque, que “constituyó un grave atentado contra los intereses de la nación”. La alta representante de la Unión Europea (UE) para Asuntos Exteriores y Política de Seguridad, Kaja Kallas, recogió el guante y aseguró que la UE podría adoptar una respuesta “contundente” contra Irán si se confirma su responsabilidad en los ciberataques que afectaron a cientos de supermercados franceses y de otros países. “Hemos conocido ahora que estos incidentes se han atribuido a Irán (en Francia). Hasta ahora no conocíamos esa atribución”, declaró Kallas a la prensa en París, donde asiste a la reunión de ministros de Exteriores del G7.
Kallas, además, señaló que el Consejo de Asuntos Exteriores de la UE, que se celebrará el próximo lunes, ofrecerá la oportunidad de abordar el asunto y estudiar una respuesta comunitaria. “Los ciberataques que se están produciendo en Europa, si también se atribuyen a determinados responsables, deben recibir una respuesta contundente”, afirmó,
La primera oleada de ciberataques se había producido en un contexto de importantes tensiones entre Francia e Irán. Unos días antes, el embajador de la República Islámica en París había sido convocado por el Ministerio de Asuntos Exteriores francés (Quai d’Orsay), tras la publicación en las redes sociales de mensajes que criticaban la actuación del Gobierno francés y que fueron considerados falsos.
Los trabajadores de los establecimientos afectados descubrieron al llegar a sus puestos que numerosos equipos de refrigeración habían quedado fuera de servicio. La manipulación de estos sistemas comprometió la conservación de productos frescos y congelados, obligando a destruir parte de las existencias.
El presidente de Coopérative U, Dominique Schelcher, calificó entonces el incidente de “inédito” y de “extrema gravedad”, debido a su alcance y a las consecuencias que podía tener sobre el funcionamiento de la distribución alimentaria que afectó a algunas de las principales cadenas de distribución francesas, entre ellas Coopérative U, Intermarché, Monoprix, Carrefour y E.Leclerc.
La puerta de entrada utilizada por los piratas informáticos se identificó rápidamente: se trataba de los programas de control comercializados por la empresa danesa Danfoss. En aquel momento, la compañía afirmó que los ataques afectaban únicamente a las versiones antiguas de su software, que sus usuarios no habían actualizado o que ya habían quedado obsoletas. La noche siguiente, un nuevo ataque, de mucha menor magnitud, alcanzó a otros supermercados, equipados esta vez con dispositivos suministrados por otra empresa (Dixell).
Tres semanas de después, entre el 1 y 2 de noviembre, decenas de supermercados de al menos siete países europeos amanecieron también con parte de su género estropeado. El ciberataque subió de nuevo la temperatura de las cámaras frigoríficas de varios establecimientos, en algunos casos hasta 50 grados, echando a perder productos frescos y congelados.
El origen de la segunda oleada de ataques, que afectó a cientos de frigoríficos equipados también con programas informáticos de Danfoss, fue reivindicado de forma poco clara en su momento por un grupo prorruso y cercano al Kremlin, que habitualmente lleva a cabo ataques de denegación de servici sin grandes consecuencias y cuyas declaraciones suelen ser poco fiables. Al mismo tiempo, otro ataque tuvo como objetivo los equipos de refrigeración del Establecimiento Francés de la Sangre (EFS).
Las operaciones, en cualquier caso, pusieron de manifiesto la vulnerabilidad de unas instalaciones esenciales para el abastecimiento de alimentos, cuya digitalización -también su interconexión- las expone a posibles ataques informáticos. Esta vez fueron los alimentos y la sangre. Pero la situación podría ser mucho peor. Por ejemplo, inutilizando sistemas de refrigeración de vacunas en un contexto de pandemia. El Pentágono, de hecho, reveló esa misma semana que está investigando como ciberataque unos fallos registrados en agosto en las cámaras frigoríficas de varias bases militares estadounidenses.
La atribución del ataque a una estructura vinculada a los Guardianes de la Revolución iraníes abre ahora una nueva línea de investigación sobre el alcance de las operaciones cibernéticas contra infraestructuras civiles europeas.
Las investigaciones judiciales deberán precisar el funcionamiento del ataque, sus posibles ramificaciones internacionales y el grado de responsabilidad de los actores identificados por los servicios franceses.


